Det behöver inte vara lätt, men det behöver kännas rätt.
Den vanligaste uppfattningen jag stöter på när jag pratar om att arbeta och agera på ett mer etiskt, ansvarsfullt och ansvarstagande sätt är detta: för att förändra arbetssätten så måste det vara fritt från friktion. Fritt från motstånd.
Men jag tänker: om det behöver vara så lätt, finns det alls en genuin vilja till förändring? Och vilket incitament finns då till att bevara förändringen? Förstår man vad man eftersträvar? Något annat kommer ju alltid vara lättare.
Jag skrev en kommentar om detta nu på onsdagmorgonen och plötsligt blev det en modell. Så, god morgon, en timme senare - här är den. Så här funkar min hjärna, och min penna 😅
Jag tror inte det måste vara friktionsfritt för att vara både eftersträvansvärt och njutbart. Vi människor söker ofta sådant som är fyllt med friktion: spel, resor, träning, lära sig spela instrument. Nära förhållanden.
Vi kan se värde i att våga trots att det är utmanande.
För att uppnå förändring tänker jag då att det handlar om att våga bjuda in till en öppen diskussion som synliggör dessa områden:
1) Värderingar - vad tycker vi är viktigt och hur krockar nuvarande arbetssätt med våra värderingar?
2) Vinningar - vilka vinningar kan vi uppnå genom att göra på ett annat sätt? Detta gäller såväl individ som organisation, samhälle, natur och universellt välbefinnande. Ni bestämmer vad vinningar är.
3) Vägledningar- finns till exempel utpekade riktningar, förslag eller checklistor som vi tror på att följa? Vilka vägledningar kan vi anpassa eller skapa själva?
=
4) Vilja - Är vi då beredda att ta det första steget tillsammans?
En utmanade resa - där man klarar hinder tillsammmans - bygger kultur, samhörighet, kamratskap, kunskap, förmåga och stolthet. Den får individer att frodas och växa.
Att inte göra något kan istället bli tärande. Att leva och arbeta i konflikt med sina värderingar skaver. *Det* är den skadliga friktionen - den som gror när man inte rör sig. Den som gör att man blir stel, får ont i lederna och rör sig mindre.
Så, det var mina tankar. Säkert publicerar jag denna text om några dagar på bloggen.
Och nu är det dags att förbereda sig för arbetsdagen. Jag hoppas den blir fylld med friktion… möten, utmaningar, lärdomar. En dag att minnas.
År 1973 skrev Ursula K. Le Guin sin prisbelönta novell De som går bort från Omelas. Denna korta science fiction-berättelse beskriver en idyllisk stad, Omelas, där alla människor är glada och vid god hälsa. Staden firar sin sommarfestival med blommor, utsökt mat, flöjtspel och barn som tävlar på hästrygg. Den lycka och hänförelse som förkroppsligar staden känns för bra för att vara helt sann.
Och det är den.
Det är nämligen så att medborgarnas välbefinnande och deras förmåga att blomstra är baserad på ett mycket specifikt fenomen: ett barns lidande. I ett källarrum hålls detta barn i mörker, skräckslagen och utan mänsklig kontakt, år ut och år in. Beskrivningen av barnets lidande är hjärtskärande och morbid.
Barnet är ingen hemlighet. Alla i staden vet. Det förklaras för dem mellan åtta och tolv års ålder. Och de vet att deras egen lycka, kärleksrelationer och prunkande miljö beror på barnets misär.
Det är många, inte alla, som tar sig tid att besöka och betrakta barnet. Många hamnar först i chock men lär sig med åren att förlika sig med nödvändigheten av arrangemanget – för att skydda sitt eget och stadens välstånd. Men då och då händer det att någon av dessa betraktare går iväg. Ut genom stadens portar för att aldrig återvända.
De går bort från Omelas.
Den här berättelsen finns ständigt i mig när jag bildligen ser "barnen i källarrummen" i den moderna teknikindustrin.
Barn och gravida i gruvor för att utvinna mineraler. Unga vuxna som bevittnar våld och övergrepp dygn efter dygn i sin roll som moderatorer och "AI"-arbetare. Personer med funktionsnedsättningar som möter en digital stoppskylt. Desinformation och bondfångeri som för med sig konflikt och utarmning. Våld som underlättas av fjärrstyrd teknik. Övervakning och biometriska övergrepp som fråntar människor deras självbestämmande.
När jag fortsätter höra och läsa otaliga berättelser om missförhållanden varje vecka, blir min övertygelse och min beslutsamhet att fortsätta skriva och prata om människorättsfrågor i teknikvärlden bara starkare.
De utsatta människorna i tech-världen är ingen hemlighet. De är kända men sällan omnämnda. Då och då besöker en journalist deras "källarrum" och rapporterar om upprörande nöd, slit och orättvisa. För ett ögonblick chockas läsare och tittare av att i andra hand bevittna den nakna sanningen om hur människor utnyttjas för att möjliggöra tillväxten av teknikindustrin.
Men upprördheten är kortvarig.
Människor återgår snart till att försonas med det faktum att deras lycka, relationer och blomstrande miljö kräver någon annan människas elände. Bakom kulisserna fortsätter arbetare att bidra med naturresurser och trauman som är nödvändiga för att tekniken ska funka för sina användare. Eller så skadar tekniken i sig självt av ren oaktsamhet, obetänksamhet eller överlägsenhet.
Le Guins berättelse känns korthuggen och lämnar läsaren omskakad efter de femton minuter det tar att läsa den. Vem är jag egentligen i den här berättelsen? Det är djupt obehagligt. Jag vill själv bara gå iväg från den rysliga skildringen – uppskattar att den snabbt tar slut.
Men de konträra perspektiven skaver. Det finns människor som stannar och omfamnar sitt eget välbefinnande, bygger vidare på väldet som omständigheterna vilar på, får svårare att bedöma vad som är orätt och vad som är värdigt. Och det finns människor som väljer att lämna, att gå därifrån.
Vem blir då kvar och förändrar?
Så länge jag orkar och så länge jag håller ihop, vill jag fortsätta förstå, uppmärksamma och förklara hur teknik är en kraft som genomgripande påverkar jämlikhet, maktstrukturer och universellt välbefinnande. Hur det är nu – och hur det kan bli när vi gör annorlunda. Plockepinnet av möjliga vägval. Det må vara en liten insats i en långsam förändring, men där gör jag mest nytta.
Tack för att du, som läser och peppar och bidrar, är med på resan.
I love how Karen Hao uses the word transportation as an analogy for pointing out how “AI” is an elusive word. It makes me think of how some people appear to be arguing that SUV’s are great because bicycles exist. “AI is such an interesting word...
Molnet är någon annans dator. Men tänk om det var mer din dator? Är du småföretagare och vill minska ditt beroende till techjättarna? I några år nu har mina webbplatser och andra ”moln-verktyg” legat på en virtuell privat server här i Stockholm. Jag...
Tack till folkets AI-kommission för årets viktigaste remissvar. Analysen är knivskarp och formuleringarna vassa. t.ex : "AI-kommissionen tycks betrakta offentlig sektor som en råvarukoloni vars syfte är att tillhandahålla värdefulla data till...
En påminnelse om att vara försiktig med att skanna QR-koder. "Ett enkelt sätt att utnyttja QR-kodens bedrägliga egenskaper är att trycka upp klistermärken med egna QR-koder och klistra dessa ovanpå QR-koder på restauranger, bankkontor, event,...
När diskussionsämnen är svåra att ta sig an kan berättelser hjälpa oss på traven. Le Guins berömda novell om en charmant stad med en oväntad avvikelse hjälper mig att reflektera över hur jag vill använda min förmåga att skriva, skissa och undervisa.
Molnet är någon annans dator. Men tänk om det var mer din dator?
Är du småföretagare och vill minska ditt beroende till techjättarna? I några år nu har mina webbplatser och andra ”moln-verktyg” legat på en virtuell privat server här i Stockholm.
Jag är hyfsat teknisk men hade aldrig driftat en server på egen hand innan. Och även om jag skulle lära mig det så tar det tid att hålla mjukvara uppdaterad och installera säkerhets-patchar. Den tiden skulle jag inte riktigt ha. Jag vill att min tid går till skrivande.
Lösningen för mig heter Cloudron, en komplett lösning för att installera och hantera produktionsklara webb-appar baserade på öppen källkod. Och med webb-appar menar jag till exempel Ghost (för blogg/CMS), Docuseal för dokument-signering, Umami för GDPR-säkrad webbstatistik, NextCloud eller CryptPad för kollaborativ dokumenthantering, Baserow för databaser, n8n för automatisering, Mastodon för mikrobloggande och mycket mycket mer, till exempel kalenderboking och wiki-lösningar.
Och ja jag kan installera flera av samma app, ha hur många domännamn jag vill och köra backuper av hela setup:en i annan molnlagring. Du bestämmer själv hur kraftfull VPS du vill investera i, det är ju din dator. Det går även att hantera all sin e-post via Cloudron, även om jag personligen valt Migadu för det nu.
Så för den som är flexibel och snabbrörlig, och bara lite tekniskt kunnig (eller har en sådan person i sin närhet), är det nära till att bli mer oberoende. Det är en fröjd att styra allt detta själv. Utbudet av appar är inte helt obegränsat (lite mer än hundra), så det är väl där man kanske kan se en nackdel, men det går också att köra LAMP-installationer som egna appar. Och skaparna är lyhörda i forumet.
Jag känner några till som använder Cloudron men det vore kul att höra om det är fler som gör det, eller går i dessa tankar. Det kanske finns värde i att bygga upp ett svenskt nätverk av Cloudron-kunder, för att utbyta erfarenheter med varandra. Om du klarar dig på bara två webb-appar så är Cloudron faktiskt gratis.
Du läser mer om Cloudron, som är ett Berlin-baserat företag, på cloudron.io.
When topics of discourse prove difficult to approach, stories can help us on our way. This famed short story about a graceful city with an unexpected abberation helps me reflect on where I want to apply my capacity for writing, sketching and teaching.
In 1973, Ursula K. Le Guin wrote her award-winning story The Ones Who Walk Away From Omelas. This short science fiction story describes an idyllic city, Omelas, where everyone is happy and healthy. The city celebrates its summer festival with flowers, delicious food, flute playing, and children racing on horseback. The bliss and pleasure embodied by the city feels too good to be true.
And it is.
The wellbeing of its citizens and their ability to flourish is based on a very specific phenomenon: the suffering of a child. In a basement room, this child is kept in darkness, terrified, and without human contact, year in and year out. The description of the child’s suffering is heartbreaking and morbid.
När diskussionsämnen är svåra att ta sig an kan berättelser hjälpa oss på traven. Denna berömda novell om en charmant stad med en oväntad avvikelse hjälper mig att reflektera över hur jag vill använda min förmåga att skriva, skissa och undervisa.
År 1973 skrev Ursula K. Le Guin sin prisbelönta novell De som går bort från Omelas. Denna korta science fiction-berättelse beskriver en idyllisk stad, Omelas, där alla människor är glada och vid god hälsa. Staden firar sin sommarfestival med blommor, utsökt mat, flöjtspel och barn som tävlar på hästrygg. Den lycka och hänförelse som förkroppsligar staden känns för bra för att vara helt sann.
Och det är den.
Det är nämligen så att medborgarnas välbefinnande och deras förmåga att blomstra är baserad på ett mycket specifikt fenomen: ett barns lidande. I ett källarrum hålls detta barn i mörker, skräckslagen och utan mänsklig kontakt, år ut och år in. Beskrivningen av barnets lidande är hjärtskärande och morbid.
I love how Karen Hao uses the word transportation as an analogy for pointing out how “AI” is an elusive word. It makes me think of how some people appear to be arguing that SUV’s are great because bicycles exist.
“AI is such an interesting word because it’s sort of like the word transportation in that you have bicycles, you have gas guzzling trucks, you have rocket ships. They're all forms of transportation, but they all serve different purposes and they have different cost-benefit trade-offs."
"And to me, the quest to artificial general intelligence has the worst trade-offs because you are trying to build fundamentally an Everything-machine, but ultimately it can't actually do all of the things."
"So not only do you confuse the public about what you can actually do with these technologies, which leads to harm because then people start asking it for things like medical information and instead getting medical misinformation back, but also it requires all of these things that I described: the colossal resource consumption [and] the colossal labor exploitation."
Watch the clip from PBS News Hour, then buy and read Karen’s important new book “Empire of AI”. I’ve just lined it up in my Kobo Reader.
Vi är en grupp människor som vill att fler röster ska höras när ny teknik påverkar samhället. Vi vill uppmärksamma att det finns fler vägval och riktningar än som normalt får utrymme i visionerna. Vi vill att fler perspektiv ska få synlighet. Och vi börjar med att säga hej, med ett remissvar. 👋
Välkommen att läsa remissvaret från Folkets AI-kommission och se vilka stjärnor jag haft förmånen att samarbeta med: Fia Ewald, Jonna Steinrud, Maria Ottoson, Terese Raymond
Om du instämmer i våra observationer, perspektiv och resonemang finns möjligheten att skriva under med ditt eget namn. Det har många andra redan gjort.
Det här är startskottet. Nu vill vi bygga ett allt större nätverk. Dela gärna vidare remissvaret.
En påminnelse om att vara försiktig med att skanna QR-koder.
"Ett enkelt sätt att utnyttja QR-kodens bedrägliga egenskaper är att trycka upp klistermärken med egna QR-koder och klistra dessa ovanpå QR-koder på restauranger, bankkontor, event, affischer, butiker, och så vidare. Du förväntas skanna vissa koder, och kanske uppmanas av en trovärdig person att göra det, men varken du eller den riktiga avsändaren kan lätt se om koden ersatts."
Bris kampanj går precis tvärt emot det jag lärt mina barn om hur man undviker bedrägerier. Här är alla fel Bris gör, steg-för-steg. Bland annat ger Bris trovärdighet åt en tjänst som ofta används för problematiska länkar, vilket kan göra barn mer oförsiktiga.
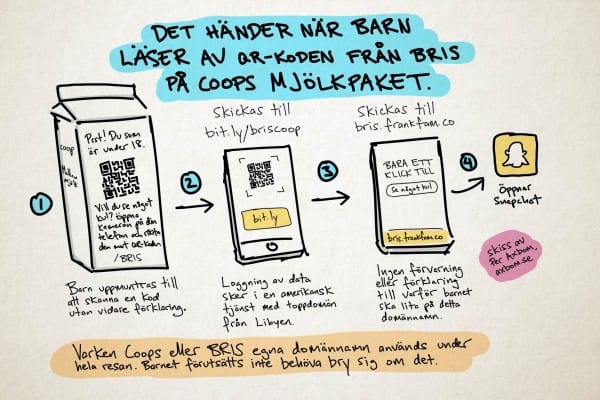
Jag noterade idag att kampanjen från Bris (Barnens rätt i samhället) fortfarande är igång på Coops mjölkpaket. Så jag roade mig med att skissa på en förklaring av vad det är som händer när barn skannar den där QR-koden. Tidigare har jag fokuserat på datainsamling, men nu vill jag fokusera på flödet och hur kampanjens upplägg går stick i stäv med att skapa en trygg vägledning.
Vi föreställer oss att Robin, 12 år, läser på mjölkpaketet samtidigt som hen mumsar på en skål med chokladpuffar till frukost.
1) Bris uppmuntrar Robin att skanna en kod utan att ge en ledtråd om vad det är som ska hända när hen skannar den. Det finns alltså ingen information som kan ge Robin en uppfattning om vad som ska hända efter att koden aktiveras.
Det finns heller ingen möjlighet att komma vidare utan QR-koden. Robin kan till exempel inte skriva in en webbadress i stället.
Redan här skulle jag vilja att mina barn avbryter tanken på att gå vidare. Det finns helt enkelt för lite information om QR-koden. Om länken kapas finns inget sätt att notera att man hamnat fel.
Robin lyfter telefonen, öppnar kameran och riktar den mot koden.
2) Koden leder till en mellansida hos Bitly - en tjänst för kortlänkar som också används för att få statistik om alla som klickar, eller skannar.Bitly är en amerikansk tjänst som loggar statistik om besöket, och som använder en toppdomän (.ly) från Libyen. Libyen har tidigare haft synpunkter på vilka länkar som Bitly får förkorta.
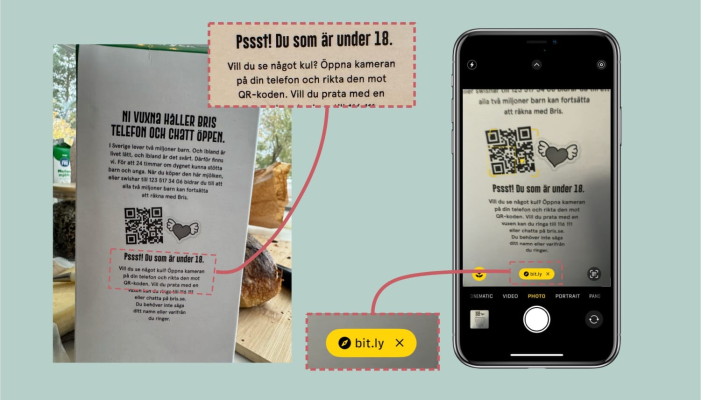
När Robin håller upp sin telefonkamera mot QR-koden så visar den på hens iPhone bara bit.ly som länk i “sökaren”. Bris vill alltså att Robin klickar på en länk som inte går att verifiera i förväg, med ett domännamn som inte har något med Bris eller Coop att göra.
Det går faktiskt att ha sitt eget domännamn hos Bitly. Kortlänken skulle till exempel kunna vara vara hej.bris.se. Men det har Bris valt bort och använder nu samma gratisadress som resten av världen. Effekten blir att Bris signalerar till Robin och alla andra barn att Bris litar på bit.ly.
Vet man inget om Bitly sedan tidigare så har Bris i och med detta gett sitt okej, till och med uppmuntran, till att använda tjänsten. Många barn kommer bli mer benägna att klicka på Bitly-länkar i framtiden. Det är ett problem eftersom vem som helst, när som helst, kan skapa en Bitly-länk till en bedräglig webbplats.
💡: Hela länken som Bris använder är bit.ly/briscoop. Om jag ändrar eller lägger till något tecken i den länken, så att det till exempel blir bit.ly/bris-coop så skulle det kunna vara en länk som vilken bedragare som helst använder. För att visa hur enkelt det är så har jag nu pekat den alternativa länken till min granskning. Jag skulle nu också kunna skapa en QR-kod som leder till bit.ly/bris-coop och det blir genast mer trovärdigt tack vare att Bris själva gjort på det sättet.
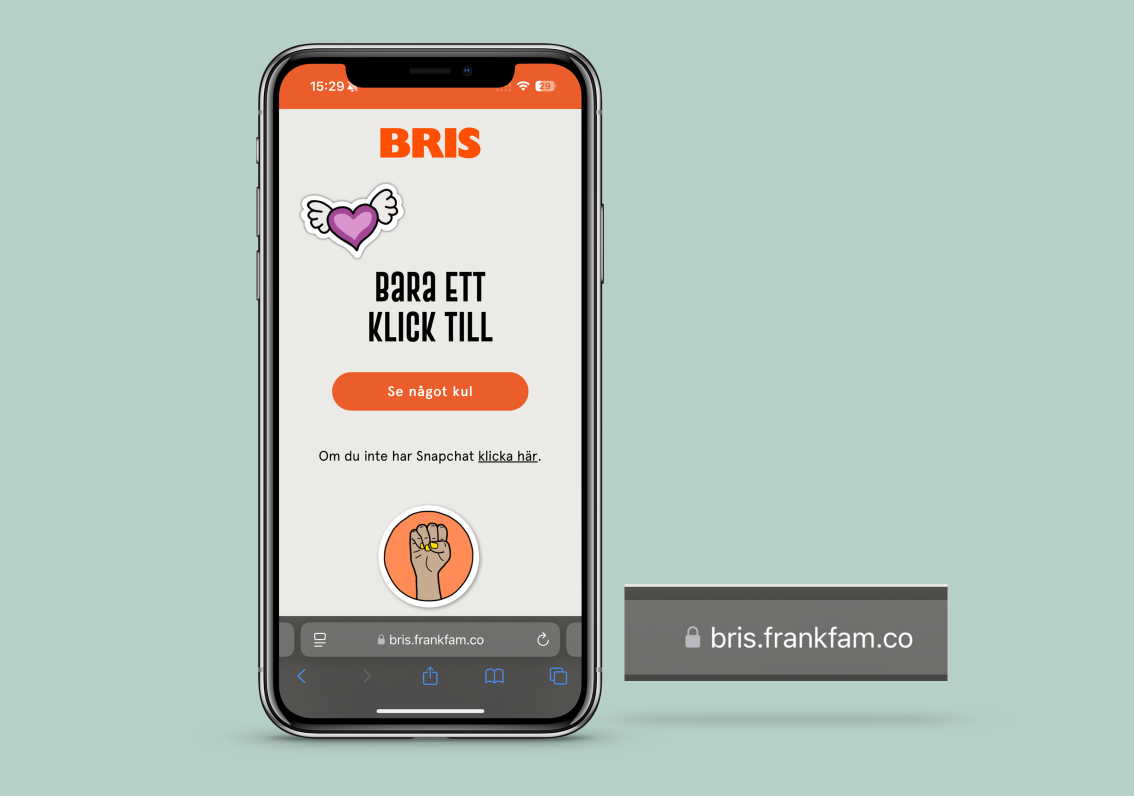
3) Även om bit.ly syns i telefonen när Robin skannar, och trycker på skärmen för att aktivera länken, så passerar den där Bitly-länken knappt märkbart förbi. Den används bara för att logga information om användaren, och skickar vidare till en helt annan annan sida. I det här fallet skickas Robin till bris.frankfam.co.
Jag föreställer mig hur mina egna barn tar sig för pannan. Robin måste nu helt lita på ett domännamn (frankfram.co) som inte alls har nämnts tidigare i kommunikationen, och med en toppdomän som inte heller är svensk utan egentligen indikerar Colombia(!).
Toppdomänen .co används också ofta för typosquatting, eller "felstavnings-kapning". Det vill säga att man medvetet registrerar andras namn för att ta emot trafik ämnad för legitima företag. Detta eftersom många som tänkte skriva .com kanske skriver fel.
Det här är alltså väldigt likt hur bedragare utövar phishing, eller nätfiske... alltså: förbrytaren använder ett trovärdigt varumärke (Bris) och anger det till exempel som subdomän på sitt eget domännamn för att få besökaren att tro att det goda varumärket är avsändare, eller gett sitt godkännande.
Nu är det ju goda intentioner i det här fallet, men det avvikande domännamnet kommenteras eller förklaras aldrig i kampanjen. Om mina barn ser ett domännamn som inte är kopplat till avsändaren så backar de. Särskilt om det aldrig tydliggörs varför. Och backa tycker jag alla ska göra i det läget. Då skulle färre till exempel bli lurade av falska QR-koder på betalautomater.
💡: Tips! Om du ser en Bitly-länk kan du lägga till ett plus-tecken efter adressen för att få information om vart den leder utan att klicka på den. På min adress kan du se vart länken leder på bit.ly/bris-coop+. Och den som ser den riktiga kampanjens målsida på bit.ly/briscoop+ bör alltså direkt känna sig tveksam, för den länken går ju inte till bris.se.
4) När Robin till slut klickar på knappen på Frankfam-sidan så öppnas appen Snapchat. I alla fall om Robin har Snapchat på sin telefon. Robin är ju 12 och får egentligen inte ha ett sådant konto. Huruvida hela den här resan är värd upplevelsen i Snapchat tänker jag inte försöka bedöma. Det får varje barn bedöma på egen hand. För att det ska funka behövs dock tillgång till mjölkpaketet... länken räcker inte.
Hur ska jag förhålla mig till detta?
Föräldrar som uppmuntrar sina barn att skanna den där QR-koden lär dem tyvärr att lita på diverse domännamn utan närmare eftertanke. Och kanske lite för mycket även på QR-koder.
Men det fina är att vi nu alla istället kan sitta ner tillsammans med barn i vår närhet och prata om vilka fel som görs i kampanjen. Steg för steg kan vi diskutera vad Robin ser och gör.
Och samtidigt pratar vi såklart om hur Bris kan få Robin att känna sig mer trygg med länkarna, och hur Robin kan hjälpas till att bli mer motståndskraftig mot lurendrejeri snarare än mindre försiktig.
Det här nyhetsbrevet publicerades första gången på axbom.se. Jag återpublicerar på LinkedIn för räckviddens skull, men uppskattar enormt när du prenumererar på axbom.se – vilket blir oerhört mycket mer hållbart och oberoende – du får fler nyhetsbrev tidigare och du spåras inte av Microsoft. ☺️
Jag hamnar i ett virrvarr av länkar när jag skannar QR-koden i Bris kampanj på mjölkpaketen – och häpnar över den burdusa hanteringen. Är den ens laglig?
Jag varnar ofta för QR-koder men ibland är det lättare att förstå allvaret om man tydligt får se hur det faktiskt kan se ut. Här ser du en film jag fått tillåtelse att använda i utbildningssyfte (med min röst pålagd). I filmen pillar en kvinna bort...
När man varit tillbaka från semestern några veckor kan sommarens utflykter och samkväm kännas oerhört avlägsna. Men ett besvärande semesterminne från en känd svensk hotellkedja kan jag inte riktigt släppa. Inte för att rummet inte var till belåtenhet....
"Per Axbom skriver om hur välmenande kampanjer socialiserar barn att lättare utsättas för nätfiske." – En tacksam sammanfattning av mitt senaste nyhetsbrev, av en läsare på Mastodon.
Jag återvänder till min granskning av Bris kampanj på Coops mellanmjölkspaket, som fortfarande pågår. Den här gången fokuserar jag inte på datainsamling, utan endast på hur kampanjens upplägg går stick i stäv med att skapa en trygg vägledning. Bland annat ger Bris trovärdighet åt en tjänst som ofta används för problematiska länkar, vilket kan göra barn mer oförsiktiga.
Det här är ett gott skäl att undvika Easypark. Ännu ett företag som skor sig på att lura människor med manipulativ design.
Om du använder Easypark är du sannolikt en av de 97% som betalar en serviceavgift som du slipper om du använder webbgränssnittet. Konkurrenten Parkster tar till exempel inte denna ”serviceavgift” via sin app utan med den betalar du aldrig mer än vid automaten, om du inte valt en tilläggstjänst, vilket endast 30% av Parksters användare gjort.
« Varför företaget har en procentuell avgift på parkeringsbeloppet har Easypark inte velat förklara. Inte heller varför man lagt den avgiftsfria parkeringen i en webblösning som försvårar användandet. »
« Easypark skriver i svar till DN att man ser det som ett godkännande av sin app att en så stor andel av konsumenterna väljer att parkera med den extra avgiften, ”ett kvitto på att tjänsten är uppskattad”. »
Är du en av de som betalar den extra avgiften för att du gärna vill det?
Some tasks that are being handed over to automation should arguably never have been tasks in the first place. Or should at least be revised regularly. But instead of questioning and reinventing tasks, many will now be automated to run perpetually. And with no human involved, why would someone then question its validity?
I believe this is part of the non-intuitive aspect of AI and automation, that it will actually in many instances resist change rather than encourage it.
People will forget why that machine is running and worry that cutting its power will break something.
Påminnelse om faran med länkar i mejl. Trött och sliten på en fredagkväll var jag farligt nära att falla för detta phishing-försök.
Det kom ett mejl från Mailgun, en tjänst som används för leverans av nyhetsbrev, som talade om att den senaste dragningen från mitt betalkort inte fungerat.
Jag är kund hos Mailgun, men adressen detta skickades till är inte exakt den adress jag använder för plattformen. Det var min första fundering, även om jag först inte kände mig helt säker på att det förhöll sig så. Sedan såg jag att även från-adressen är min egen adress. Sannolikt för att lura några spam-filter och undvika att jag reagerar på en okänd adress.
Men själva länken till Mailgun ser vid första anblick rätt ut. Problemet här är förstås att länken som står där inte alls är den adress som länken leder till. Lite som att jag kan länka texten “Klicka här” till valfri webbadress kan jag också länka den synliga adressen (som bara är text) till valfri annan webbadress. Det kan man ju tycka att det borde fler e-postprogram reagera på och varna för. Det lurar nog tyvärr många, även de som är vana vid att dubbelkolla att adressen ser trovärdig ut.
Jag var särskilt mottaglig för att bli lurad av detta för att jag också nyligen bytt betalkort för mitt företag, vilket triggat liknande helt korrekta mejl från andra leverantörer.
Jag klickade förstås aldrig på den här länken för det var tillräckligt med varningssignaler vid första anblick, även om jag var trött och okoncentrerad. Jag skrev istället manuellt in adressen till Mailgun i en webbläsare, loggade in och navigerade till mina betaluppgifter. Jag hade mycket riktigt ingen obetald räkning.
Eftersom jag vet hur man gör kollar jag också den så kallade header-informationen för mejlet, där jag kan se vilka domännamn som använts vid leveransen av meddelandet. Där ser jag att ett domännamn som inte alls är relaterat till Mailgun använts för detta mejl, vilket bekräftar slutsatsen jag redan nått. Det domännamnet behöver dock inte i sig ägas av en illasinnad aktör, utan kan vara ett företag som i sin tur utnyttjats för att komma förbi spam-filter.
Jag arbetar, långsamt och metodiskt, på en bok om att bli mer tekniktrygg som medborgare. Att lära sig känna igen varningssignaler som dessa, och egentligen ha som princip att aldrig klicka på länkar i mejl, kommer vara ett viktigt budskap.
Det kommer också ingå tips som att använda olika e-postadresser för olika tjänster. Och att förstå de enorma riskerna med domännamn som ser väldigt lika ut. Kunskap som bygger motståndskraft.
Du vet känslan. Du planerar en hemlig missilattack mot fiendeland och tjötar loss om den med polarna på gruppchatten. Du är flitig med att skicka piktogram av goa gubbar för att visa att du är en reko och relaterbar snubbe.
Så visar det sig att Kennet från Folkbladet bjudits in till det supersäkra klanmötet av misstag. Pinsamt och prekärt, för han är ju helt humorlös i krigstillstånd.
Att kommunikationen är krypterad visar sig tydligen kvitta om den oönskade gästen fått nyckeln till rummet där det dekrypterade samtalet skrivs på väggen i klartext.
I vilken utsträckning just den här befängda incidenten är ett resultat av dassig design kan säkert debatteras, men design kan alltid ses som ett stöd för att göra mer rätt. Därför tycker jag det finns skäl att berätta om bättre sätt.
Jag skriver och föreläser ofta om värdet av positiv friktion, och även om jag gärna rekommenderar Signal så finns det andra säkra appar jag också använder. Krypterad kommunikation – utan lagring av metadata – är en nödvändig grundbult, men design kan bidra till mer genomtänkt användning.
Till exempel:
1) Tillitsnivå
Finns tecken på en etablerad relation? En app skulle kunna indikera om personen finns i din adressbok eller om du kommunicerat med dem tidigare och på det sättet ge en indikation om tillitsnivå. En tillitsnivå som du för vissa chattar skulle behöva bekräfta att du uppfattat. Det blir en positiv friktion som manar till eftertanke. Tillitsnivån kan indikeras med både symbol och färg som är synlig när du lägger till personer.
2) Organisationstillhörighet
Om du för vissa grupper måste säkerställa att du anger/angett organisationstillhörighet för alla du lägger till så används den där positiva friktionen igen. Kan användas enskilt eller i kombination med tillitsnivåer.
3) Chatt-verktyg i egen regi
Genom att installera kommunikationsverktyget på organisationens egen server får du full kontroll över verktygets datahantering. En låsning till interna användare skulle då kräva en upplåsning för att tillåta utomstående. Japp, positiv friktion igen.
Hur och var kommunicerar du, var lägger du dina dokument och hur många av andras, främmande datorer är du egentligen beroende av för att hantera ditt arbete? Känns det tryggt eller som något du borde se över?
Rätt nivå av friktion kan skapa en tryggare användarupplevelse.
—-
En app som kan vara värd att titta närmare på, för att de själva pratar om och möjliggör det jag skriver om här, är Threema – en meddelandetjänst som byggs i Schweiz.
Referens: per.ax/threema
Specifikt om den militära incidenten: per.ax/threema2
När du går fort går du lätt vilse. Gå långsamt. Lyssna på fler. Lyssna på dig själv. Glöm inte kvar någon. Glöm inte kvar dig själv. När du går sakta hinner du ta in mer, förstå mer och värna om den som gått vilse. Hitta det som får er att må bra… tillsammans. Även när den som gått vilse är du själv.
Veckans tips. Kerstin Beckman skriver väldigt, väldigt bra om “AI”, ny teknik och de mänskliga perspektiven. Oerhört läsvärda texter som inte kräver inloggning.
P.S. Om du inte vill uppge e-post för Substack, kom ihåg att det går att prenumerera via RSS.