
I identified with that famed XKCD cartoon for too long. Drawing a new panel myself made it easier to manifest another way of being.
Tagged: LinkedIn
Bris kampanj går precis tvärt emot det jag lärt mina barn om hur man undviker bedrägerier. Här är alla fel Bris gör, steg-för-steg. Bland annat ger Bris trovärdighet åt en tjänst som ofta används för problematiska länkar, vilket kan göra barn mer oförsiktiga.
Jag noterade idag att kampanjen från Bris (Barnens rätt i samhället) fortfarande är igång på Coops mjölkpaket. Så jag roade mig med att skissa på en förklaring av vad det är som händer när barn skannar den där QR-koden. Tidigare har jag fokuserat på datainsamling, men nu vill jag fokusera på flödet och hur kampanjens upplägg går stick i stäv med att skapa en trygg vägledning.
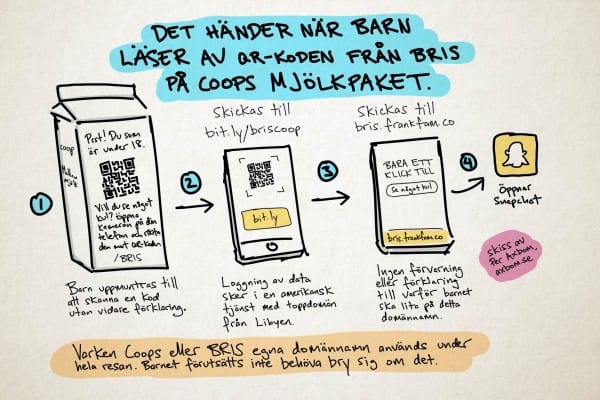
Vi föreställer oss att Robin, 12 år, läser på mjölkpaketet samtidigt som hen mumsar på en skål med chokladpuffar till frukost.
1) Bris uppmuntrar Robin att skanna en kod utan att ge en ledtråd om vad det är som ska hända när hen skannar den. Det finns alltså ingen information som kan ge Robin en uppfattning om vad som ska hända efter att koden aktiveras.
Det finns heller ingen möjlighet att komma vidare utan QR-koden. Robin kan till exempel inte skriva in en webbadress i stället.
Redan här skulle jag vilja att mina barn avbryter tanken på att gå vidare. Det finns helt enkelt för lite information om QR-koden. Om länken kapas finns inget sätt att notera att man hamnat fel.
Robin lyfter telefonen, öppnar kameran och riktar den mot koden.
2) Koden leder till en mellansida hos Bitly - en tjänst för kortlänkar som också används för att få statistik om alla som klickar, eller skannar.Bitly är en amerikansk tjänst som loggar statistik om besöket, och som använder en toppdomän (.ly) från Libyen. Libyen har tidigare haft synpunkter på vilka länkar som Bitly får förkorta.
När Robin håller upp sin telefonkamera mot QR-koden så visar den på hens iPhone bara bit.ly som länk i “sökaren”. Bris vill alltså att Robin klickar på en länk som inte går att verifiera i förväg, med ett domännamn som inte har något med Bris eller Coop att göra.
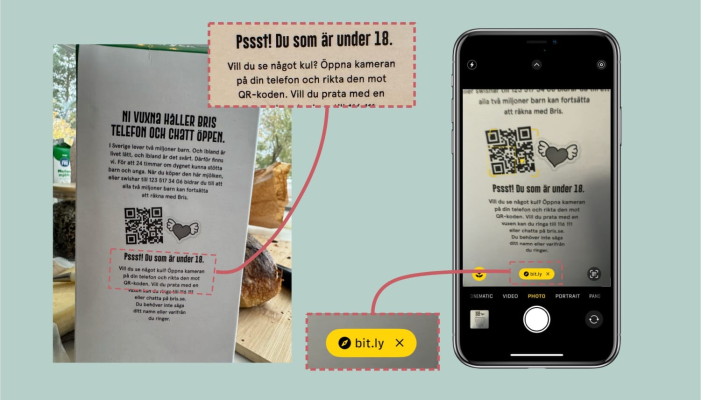
Det går faktiskt att ha sitt eget domännamn hos Bitly. Kortlänken skulle till exempel kunna vara vara hej.bris.se. Men det har Bris valt bort och använder nu samma gratisadress som resten av världen. Effekten blir att Bris signalerar till Robin och alla andra barn att Bris litar på bit.ly.
Vet man inget om Bitly sedan tidigare så har Bris i och med detta gett sitt okej, till och med uppmuntran, till att använda tjänsten. Många barn kommer bli mer benägna att klicka på Bitly-länkar i framtiden. Det är ett problem eftersom vem som helst, när som helst, kan skapa en Bitly-länk till en bedräglig webbplats.
💡: Hela länken som Bris använder är bit.ly/briscoop. Om jag ändrar eller lägger till något tecken i den länken, så att det till exempel blir bit.ly/bris-coop så skulle det kunna vara en länk som vilken bedragare som helst använder. För att visa hur enkelt det är så har jag nu pekat den alternativa länken till min granskning. Jag skulle nu också kunna skapa en QR-kod som leder till bit.ly/bris-coop och det blir genast mer trovärdigt tack vare att Bris själva gjort på det sättet.
3) Även om bit.ly syns i telefonen när Robin skannar, och trycker på skärmen för att aktivera länken, så passerar den där Bitly-länken knappt märkbart förbi. Den används bara för att logga information om användaren, och skickar vidare till en helt annan annan sida. I det här fallet skickas Robin till bris.frankfam.co.
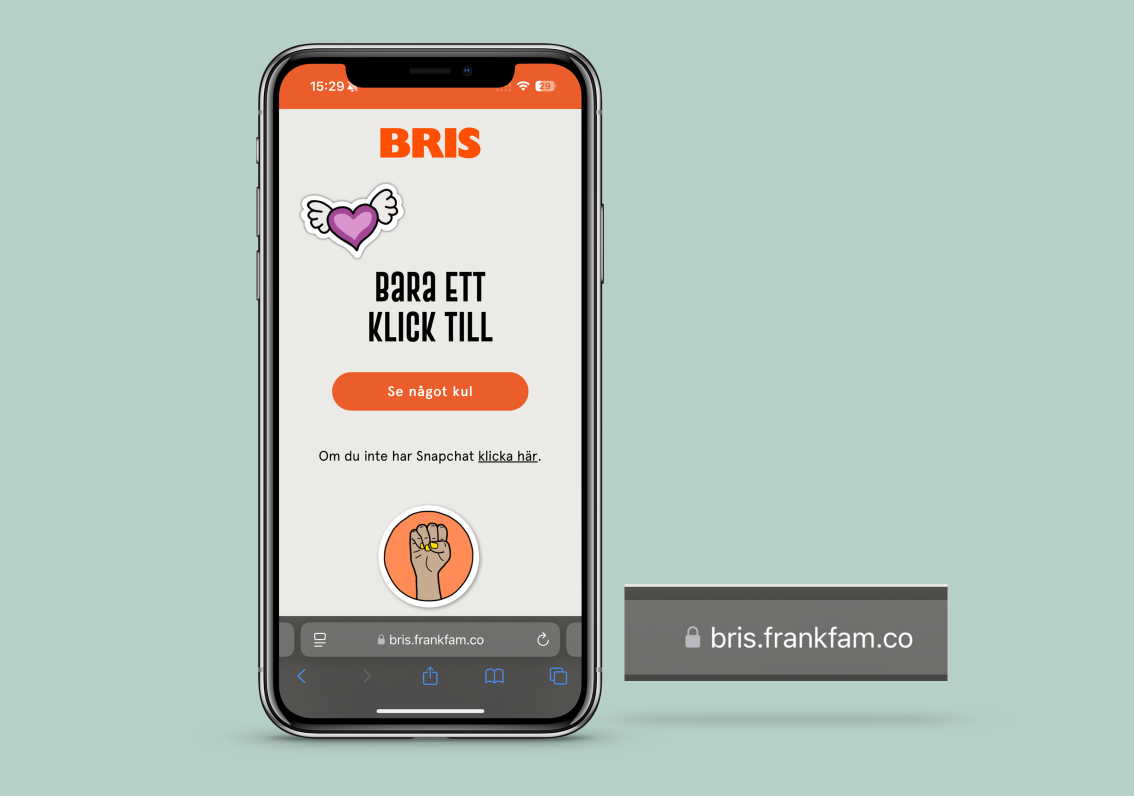
Jag föreställer mig hur mina egna barn tar sig för pannan. Robin måste nu helt lita på ett domännamn (frankfram.co) som inte alls har nämnts tidigare i kommunikationen, och med en toppdomän som inte heller är svensk utan egentligen indikerar Colombia(!).
Toppdomänen .co används också ofta för typosquatting, eller "felstavnings-kapning". Det vill säga att man medvetet registrerar andras namn för att ta emot trafik ämnad för legitima företag. Detta eftersom många som tänkte skriva .com kanske skriver fel.
Det här är alltså väldigt likt hur bedragare utövar phishing, eller nätfiske... alltså: förbrytaren använder ett trovärdigt varumärke (Bris) och anger det till exempel som subdomän på sitt eget domännamn för att få besökaren att tro att det goda varumärket är avsändare, eller gett sitt godkännande.
Nu är det ju goda intentioner i det här fallet, men det avvikande domännamnet kommenteras eller förklaras aldrig i kampanjen. Om mina barn ser ett domännamn som inte är kopplat till avsändaren så backar de. Särskilt om det aldrig tydliggörs varför. Och backa tycker jag alla ska göra i det läget. Då skulle färre till exempel bli lurade av falska QR-koder på betalautomater.
💡: Tips! Om du ser en Bitly-länk kan du lägga till ett plus-tecken efter adressen för att få information om vart den leder utan att klicka på den. På min adress kan du se vart länken leder på bit.ly/bris-coop+. Och den som ser den riktiga kampanjens målsida på bit.ly/briscoop+ bör alltså direkt känna sig tveksam, för den länken går ju inte till bris.se.
4) När Robin till slut klickar på knappen på Frankfam-sidan så öppnas appen Snapchat. I alla fall om Robin har Snapchat på sin telefon. Robin är ju 12 och får egentligen inte ha ett sådant konto. Huruvida hela den här resan är värd upplevelsen i Snapchat tänker jag inte försöka bedöma. Det får varje barn bedöma på egen hand. För att det ska funka behövs dock tillgång till mjölkpaketet... länken räcker inte.
Hur ska jag förhålla mig till detta?
Föräldrar som uppmuntrar sina barn att skanna den där QR-koden lär dem tyvärr att lita på diverse domännamn utan närmare eftertanke. Och kanske lite för mycket även på QR-koder.
Men det fina är att vi nu alla istället kan sitta ner tillsammans med barn i vår närhet och prata om vilka fel som görs i kampanjen. Steg för steg kan vi diskutera vad Robin ser och gör.
Och samtidigt pratar vi såklart om hur Bris kan få Robin att känna sig mer trygg med länkarna, och hur Robin kan hjälpas till att bli mer motståndskraftig mot lurendrejeri snarare än mindre försiktig.
Det här nyhetsbrevet publicerades första gången på axbom.se. Jag återpublicerar på LinkedIn för räckviddens skull, men uppskattar enormt när du prenumererar på axbom.se – vilket blir oerhört mycket mer hållbart och oberoende – du får fler nyhetsbrev tidigare och du spåras inte av Microsoft. ☺️
Vidare läsning
🔗 Bris-kampanj slarvar med barnens personliga uppgifter
Jag hamnar i ett virrvarr av länkar när jag skannar QR-koden i Bris kampanj på mjölkpaketen – och häpnar över den burdusa hanteringen. Är den ens laglig?
🔗 Falsk QR-kod på en parkering
Jag varnar ofta för QR-koder men ibland är det lättare att förstå allvaret om man tydligt får se hur det faktiskt kan se ut. Här ser du en film jag fått tillåtelse att använda i utbildningssyfte (med min röst pålagd). I filmen pillar en kvinna bort...
🔗 Hotellets QR-koder banar väg för bedrägerier
När man varit tillbaka från semestern några veckor kan sommarens utflykter och samkväm kännas oerhört avlägsna. Men ett besvärande semesterminne från en känd svensk hotellkedja kan jag inte riktigt släppa. Inte för att rummet inte var till belåtenhet....
🔗 Skydda dig mot nätfiske | Internetkunskap
En snabbkurs från Internetstiftelsen där du lär dig hur du kan skydda dig mot nätfiske, så kallat phishing, smishing eller vishing.
"Per Axbom skriver om hur välmenande kampanjer socialiserar barn att lättare utsättas för nätfiske." – En tacksam sammanfattning av mitt senaste nyhetsbrev, av en läsare på Mastodon.
Jag återvänder till min granskning av Bris kampanj på Coops mellanmjölkspaket, som fortfarande pågår. Den här gången fokuserar jag inte på datainsamling, utan endast på hur kampanjens upplägg går stick i stäv med att skapa en trygg vägledning. Bland annat ger Bris trovärdighet åt en tjänst som ofta används för problematiska länkar, vilket kan göra barn mer oförsiktiga.
Det här är ett gott skäl att undvika Easypark. Ännu ett företag som skor sig på att lura människor med manipulativ design.
Om du använder Easypark är du sannolikt en av de 97% som betalar en serviceavgift som du slipper om du använder webbgränssnittet. Konkurrenten Parkster tar till exempel inte denna ”serviceavgift” via sin app utan med den betalar du aldrig mer än vid automaten, om du inte valt en tilläggstjänst, vilket endast 30% av Parksters användare gjort.
« Varför företaget har en procentuell avgift på parkeringsbeloppet har Easypark inte velat förklara. Inte heller varför man lagt den avgiftsfria parkeringen i en webblösning som försvårar användandet. »
« Easypark skriver i svar till DN att man ser det som ett godkännande av sin app att en så stor andel av konsumenterna väljer att parkera med den extra avgiften, ”ett kvitto på att tjänsten är uppskattad”. »
Är du en av de som betalar den extra avgiften för att du gärna vill det?
https://www.dn.se/ekonomi/easypark-drar-in-miljoner-pa-kranglig-parkering/
Some tasks that are being handed over to automation should arguably never have been tasks in the first place. Or should at least be revised regularly. But instead of questioning and reinventing tasks, many will now be automated to run perpetually. And with no human involved, why would someone then question its validity?
I believe this is part of the non-intuitive aspect of AI and automation, that it will actually in many instances resist change rather than encourage it.
People will forget why that machine is running and worry that cutting its power will break something.
When, in fact, it might free something.
Påminnelse om faran med länkar i mejl. Trött och sliten på en fredagkväll var jag farligt nära att falla för detta phishing-försök.
Det kom ett mejl från Mailgun, en tjänst som används för leverans av nyhetsbrev, som talade om att den senaste dragningen från mitt betalkort inte fungerat.
Jag är kund hos Mailgun, men adressen detta skickades till är inte exakt den adress jag använder för plattformen. Det var min första fundering, även om jag först inte kände mig helt säker på att det förhöll sig så. Sedan såg jag att även från-adressen är min egen adress. Sannolikt för att lura några spam-filter och undvika att jag reagerar på en okänd adress.
Men själva länken till Mailgun ser vid första anblick rätt ut. Problemet här är förstås att länken som står där inte alls är den adress som länken leder till. Lite som att jag kan länka texten “Klicka här” till valfri webbadress kan jag också länka den synliga adressen (som bara är text) till valfri annan webbadress. Det kan man ju tycka att det borde fler e-postprogram reagera på och varna för. Det lurar nog tyvärr många, även de som är vana vid att dubbelkolla att adressen ser trovärdig ut.
Jag var särskilt mottaglig för att bli lurad av detta för att jag också nyligen bytt betalkort för mitt företag, vilket triggat liknande helt korrekta mejl från andra leverantörer.
Jag klickade förstås aldrig på den här länken för det var tillräckligt med varningssignaler vid första anblick, även om jag var trött och okoncentrerad. Jag skrev istället manuellt in adressen till Mailgun i en webbläsare, loggade in och navigerade till mina betaluppgifter. Jag hade mycket riktigt ingen obetald räkning.
Eftersom jag vet hur man gör kollar jag också den så kallade header-informationen för mejlet, där jag kan se vilka domännamn som använts vid leveransen av meddelandet. Där ser jag att ett domännamn som inte alls är relaterat till Mailgun använts för detta mejl, vilket bekräftar slutsatsen jag redan nått. Det domännamnet behöver dock inte i sig ägas av en illasinnad aktör, utan kan vara ett företag som i sin tur utnyttjats för att komma förbi spam-filter.
Jag arbetar, långsamt och metodiskt, på en bok om att bli mer tekniktrygg som medborgare. Att lära sig känna igen varningssignaler som dessa, och egentligen ha som princip att aldrig klicka på länkar i mejl, kommer vara ett viktigt budskap.
Det kommer också ingå tips som att använda olika e-postadresser för olika tjänster. Och att förstå de enorma riskerna med domännamn som ser väldigt lika ut. Kunskap som bygger motståndskraft.
Mer info om boken hittar du här: https://tekniktrygg.se/
P.S. För den som är nyfiken så stämde inte url-strukturen på länken i mejlet med hur man når “billing”-sidan på tjänsten.
Du vet känslan. Du planerar en hemlig missilattack mot fiendeland och tjötar loss om den med polarna på gruppchatten. Du är flitig med att skicka piktogram av goa gubbar för att visa att du är en reko och relaterbar snubbe.
Så visar det sig att Kennet från Folkbladet bjudits in till det supersäkra klanmötet av misstag. Pinsamt och prekärt, för han är ju helt humorlös i krigstillstånd.
Att kommunikationen är krypterad visar sig tydligen kvitta om den oönskade gästen fått nyckeln till rummet där det dekrypterade samtalet skrivs på väggen i klartext.
I vilken utsträckning just den här befängda incidenten är ett resultat av dassig design kan säkert debatteras, men design kan alltid ses som ett stöd för att göra mer rätt. Därför tycker jag det finns skäl att berätta om bättre sätt.
Jag skriver och föreläser ofta om värdet av positiv friktion, och även om jag gärna rekommenderar Signal så finns det andra säkra appar jag också använder. Krypterad kommunikation – utan lagring av metadata – är en nödvändig grundbult, men design kan bidra till mer genomtänkt användning.
Till exempel:
1) Tillitsnivå
Finns tecken på en etablerad relation? En app skulle kunna indikera om personen finns i din adressbok eller om du kommunicerat med dem tidigare och på det sättet ge en indikation om tillitsnivå. En tillitsnivå som du för vissa chattar skulle behöva bekräfta att du uppfattat. Det blir en positiv friktion som manar till eftertanke. Tillitsnivån kan indikeras med både symbol och färg som är synlig när du lägger till personer.
2) Organisationstillhörighet
Om du för vissa grupper måste säkerställa att du anger/angett organisationstillhörighet för alla du lägger till så används den där positiva friktionen igen. Kan användas enskilt eller i kombination med tillitsnivåer.
3) Chatt-verktyg i egen regi
Genom att installera kommunikationsverktyget på organisationens egen server får du full kontroll över verktygets datahantering. En låsning till interna användare skulle då kräva en upplåsning för att tillåta utomstående. Japp, positiv friktion igen.
Hur och var kommunicerar du, var lägger du dina dokument och hur många av andras, främmande datorer är du egentligen beroende av för att hantera ditt arbete? Känns det tryggt eller som något du borde se över?
Rätt nivå av friktion kan skapa en tryggare användarupplevelse.
—-
En app som kan vara värd att titta närmare på, för att de själva pratar om och möjliggör det jag skriver om här, är Threema – en meddelandetjänst som byggs i Schweiz.
Referens: per.ax/threema
Specifikt om den militära incidenten: per.ax/threema2
Har du bråttom?
När du går fort går du lätt vilse. Gå långsamt. Lyssna på fler. Lyssna på dig själv. Glöm inte kvar någon. Glöm inte kvar dig själv. När du går sakta hinner du ta in mer, förstå mer och värna om den som gått vilse. Hitta det som får er att må bra… tillsammans. Även när den som gått vilse är du själv.
Veckans tips. Kerstin Beckman skriver väldigt, väldigt bra om “AI”, ny teknik och de mänskliga perspektiven. Oerhört läsvärda texter som inte kräver inloggning.
P.S. Om du inte vill uppge e-post för Substack, kom ihåg att det går att prenumerera via RSS.
Once again a tech magazine doing the important breakdown. This time of political language.
”First we had newspeak. Then we had doublespeak. This is contraspeak. Up is called down and left is called right, both of which are then repeated widely by partisans happy to help a government that doesn’t care about them weather the storm. That which is classified is referred to as the contrary. War plans, or battle plans if you prefer, are said to be something entirely different, even though they are not. And, through repetition, a land of make believe is created for one half of the political aisle to live in, like toddlers unwilling to accept the consequences of their own actions.”
A very clever way to add both subtle and overt communication that sparks curiosity, adds context and encourages reflection.
Vad menar jag egentligen när jag använder begreppet ”dataskugga”? Det här. Det här är vad jag menar.
Att “dra en Waltz”. Det är nu det begrepp jag kommer använda för fenomenet där någon aningslöst bjuder in obehöriga till sin hemliga chat-grupp.
Så här använder du det i i en mening:
« Henrik ville inte att någon skulle känna till det avslöjande mejlet från kursgården, men eftersom han 'dragit en Waltz' så visste flera poliser redan om det. »
Icke att förväxla med att “dra en vals”, även om många gör just det efter att de blivit ertappade med att dra en Waltz. I sådana lägen gör man helt rätt i att referera till det som en Waltz-vals.
WhatsApp har ju också totalsträckskryptering och använder till och med Signals protokoll för överföring av meddelanden. Då är den väl lika säker?
Det många glömmer om meddelandetjänster är att integritet inte bara handlar om innehållet i ditt meddelande. Det handlar också om din metadata, alltså informationen OM dig, ditt meddelande och dina kontakter.
Även om ditt meddelande är krypterat så samlar WhatsApp in mängder av information om dig, som till exempel:
- Din telefonmodell och ditt mobilnummer
- Din profilbild, förstås varje gång du byter profilbild
- Dina kontakters mobilnummer
- Information om operativsystemet, batterinivå, signalstyrka, app-version, webbläsarinfo, mobilt nätverk, språk, tidszon, ip-adress
- Identifierare som används av Meta, som är associerade till samma konto eller telefon i deras andra tjänster (Instagram, Messenger, Threads, osv)
- Din aktivitet, som när du skickar meddelanden och till vem, hur ofta du öppnar appen, hur länge du använder appen.
- Din geografiska position (via mobilmaster, Wi-Fi-nätverk och blåtand)
- Namnen på dina egna grupper, och vilka grupper du är medlem i-
– och mer…
Relationskartläggning och “communication fingerprinting” har länge varit verktyg för att identifiera och dra slutsatser om individer baserat på mönster i deras kommunikation. Din metadata är super-intressant, och värdefull.
Signal lagrar ingen metadata förutom en krypterad “hash” av ditt mobilnummer, datumet du skapade ditt konto och tidsstämpeln för när du senast kopplade upp dig mot Signal-tjänsten. Saker som gruppnamn och liknande lagras på din enhet, inte alls hos Signal. Och metadata för meddelanden som skickas är krypterat på samma sätt som själva meddelandet.
Det här innebär att när Signal får propåer av myndigheter att dela med sig av information så finns ingen information att dela. Det finns inte heller någon information för bedragare att stjäla, och ingen information för kommersiella företag att exploatera.
WhatsApp är en del av Metas (Facebooks) ekosystem av produkter och den metadata de samlar in är en del av deras sätt att skapa värde för sig själva på din bekostnad genom att kartlägga dig, dina relationer och dina beteendemönster.
Signal har inget annat syfte än att vara en säker meddelandetjänst. Försvarsmakten har all anledning att rekommendera Signal.
Ingen av apparna tänker dock anpassa sig till den svenska regeringens önskedrömmar om att ha en bakdörr för åtkomst till meddelanden. De har ju inte åtkomst till dina meddelanden idag. Såklart lämnar de hellre den svenska marknaden.
Och vet du, du behöver inte “ha något att dölja” för att en makthavare eller kommersiellt företag ska kunna skada dig – avsiktligt eller av vårdslöshet.
Påståendet “jag har inget att dölja” har inget att göra med personlig integritet. Det är såklart inte heller sant, men det är en annan historia. Och den historien råkar vara ämne för ett kommande nyhetsbrev.
Prenumerera här: https://per.ax/pren
På förekommen anledning publicerar jag den här teckningen igen.
En bakdörr kan vara minutiöst dokumenterad, ha begränsad åtkomst, innefatta en rad säkerhetsmekanismer och vara utvecklad med den bästa av intentioner. men det är fortfarande…
...en bakdörr.
Om någon söker ett tydligt exempel på varför våra arkiv är så fruktansvärt viktiga.
Tyvärr är det så att Sverige saknar arkivstatistik, till skillnad från våra grannländer Norge och Danmark.
Det finns alltså ingen samlad överblick av hur stora arkivbestånd som bevaras (hyllmeter och datamängder) eller hur många institutioner för arkivering som finns.
Information arkiveras inte per automatik. Om du vill att din förening eller ditt företag ska gå till historien behöver du proaktivt arbeta med arkiveringen. En arkivinstitution kan hjälpa dig med det.
Huvudregeln är att det inte finns något lagkrav på att bevara enskilda arkiv.
Om du vill arkivera, kontakta ditt närmaste Länsarkiv så kan de hänvisa dig till rätt arkivinstitution beroende på vilken information det rör.
Notera att digital arkivering är svårt… Det krävs hållbar finansiering, tekniska förutsättningar och kunskap för att arkiven inte ska bestå av luckor från den digitala tidsåldern. (Eller att AI-skräp ska leta sig in i arkiven.)
(Källa för information om arkiv: Svenska Arkivförbundet)
Förresten, mina svar till DN var såklart väldigt mycket mer omfattande än det som syntes i tidningen. Dessa svar, gällande alternativa sociala medier och icke-amerikanska plattformar, kommer som en uppsats på 2.500 ord i mitt ordinarie nyhetsbrev, som du prenumererar på här: https://axbom.se
Mina inlägg de senaste månaderna har på olika sätt berört den omfattande insamlingen av personlig data som pågått i decennier och som brukas och missbrukas i allehanda applikationer. Dessa två texter från december vill jag särskilt påminna om:
🔗 Hemlig "AI" hos Försäkringskassan förstärker diskriminering
Ett automatiserat system hos Försäkringskassan används för att sätta riskpoäng på bidragssökande. SvD:s granskning visar hur det oproportionerligt oriktigt pekar ut kvinnor och personer med utländsk bakgrund, låg inkomst och låg utbildningsnivå. Det...
🔗 Dataskuggor hos myndigheter suddar ut människovärden
Vi har hamnat i en situation där det hos myndigheterna finns mängder av information om dig som medborgare, och du vet inte vilken information det är, om den är rätt eller vad den används till. Vet myndigheterna själva?
Hur väljer jag snällare digitala tjänster?
Ett efterfrågat och uppskattat ämne har under första kvartalet handlat om att välja tjänster och mjukvara bortanför de ordinarie tech-jättarnas plattformar. Det här är en sida, på min engelska blogg, som jag kommer uppdatera regelbundet:
🔗 Big Trek from Big Tech
I spend a great deal of time evaluating tools that can replace the Big Tech variants that mistreat us. This includes services that just make my online life easier, with bonus points for small, friendly and sustainable.
Media-framträdanden
Den här veckan har varit lite av en egotripp och skjuts för självförtroendet. Jag är väldigt glad och hedrad över att min perspektiv efterfrågas och uppfattas som värdefulla.
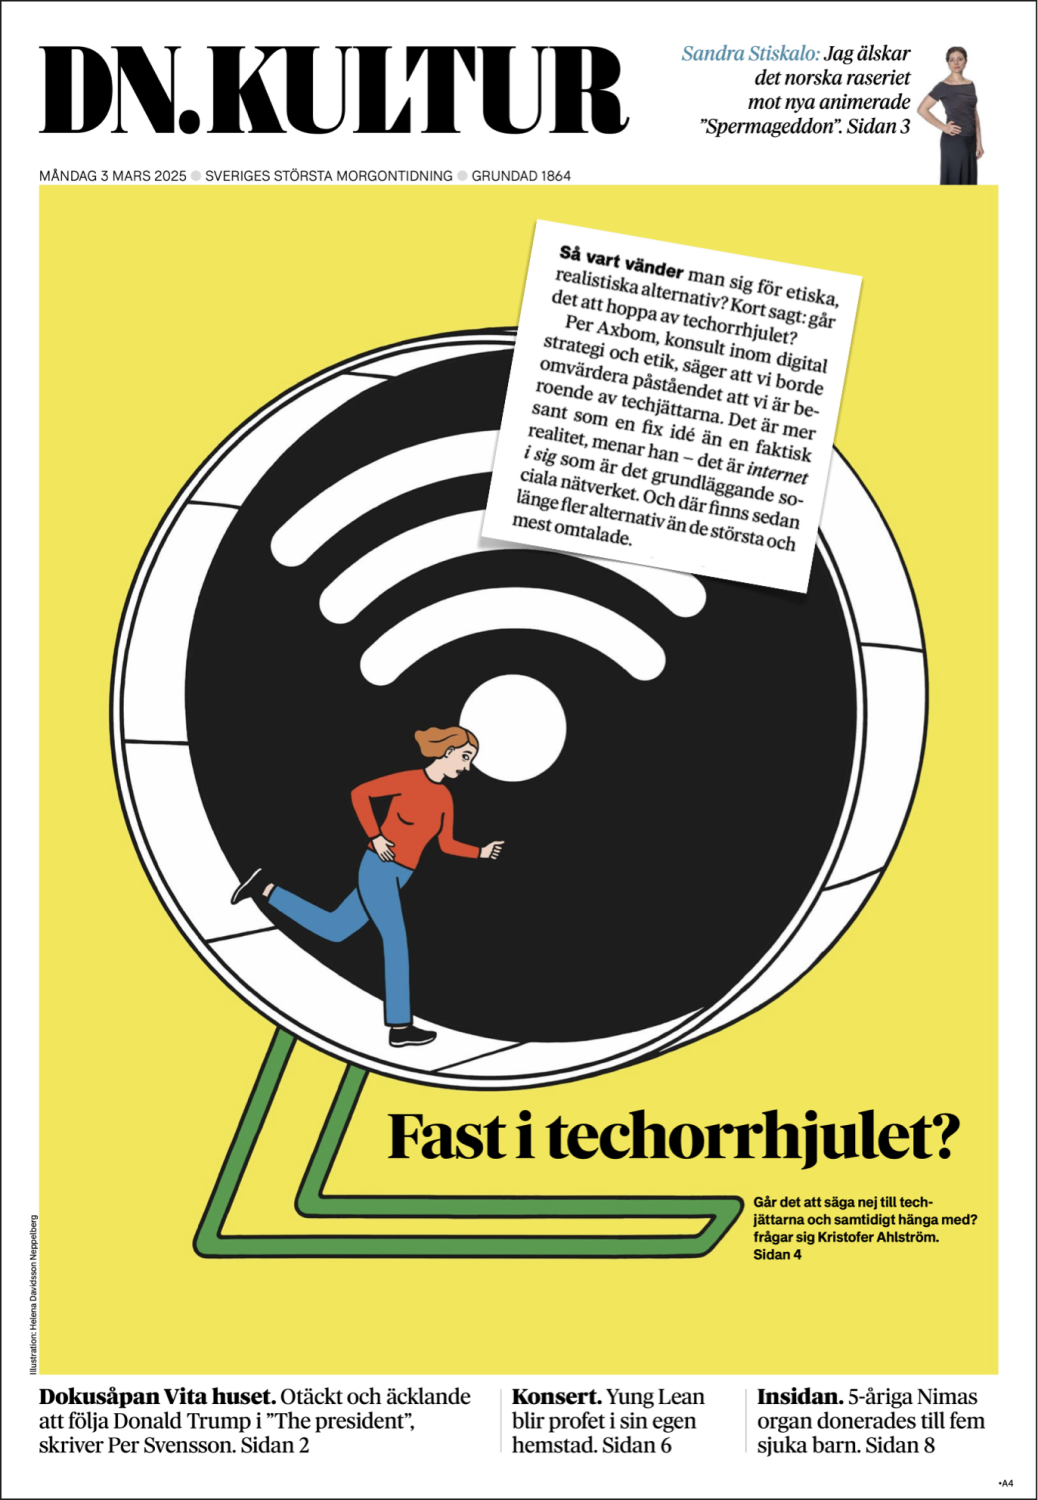
Jag skymtades i DN Kultur i måndags, där jag fick tillfälle att uttala mig om “techorrhjulet” och våra möjligheter att välja bort de stora teknikjättarna när vi umgås online.
"Så vart vänder man sig för etiska, realistiska alternativ? Kort sagt: går det att hoppa av techorrhjulet? Per Axbom, konsult inom digital strategi och etik, säger att vi borde omvärdera påståendet att vi är beroende av techjättarna. Det är mer en fix idé än en faktisk realitet, menar han – det är internet i sig som är det grundläggande sociala nätverket. Och där finns sedan länge fler alternativ än de största och mest omtalade."
I liknande anda finns sedan tidigare detta avsnitt av podden Månskott som marknadsförs så här:
"Nätveteranen Per Axbom kände sig jagad av algoritmer och nätjättarnas övervakning. Han smällde igen dörren och gav sig ut i ett algoritmfritt ingenmansland. Resan blev svårare än han någonsin kunnat föreställa sig."
🔗 Mannen som överlistade algoritmerna
Många av er känner till mina uppbrott med sociala medier. Facebook och Instagram redan nyår 2019, och resten i maj 2022. Kanske vet du också då att jag återvände till en av plattformarna, LinkedIn, efter 8 månader. Nu finns den berättelsen i...
Min genomgång av "AI"-bias
Är poddlyssnande ditt örongodis så rekommenderar jag starkt podden AI för Folket, som jag i veckan gästade för att prata om ett kärt ämne, "AI"-bias, och hur de nya verktygen är mer effektiva än människor även när det gäller att befästa och sprida fördomar.
"AI uppfattas ofta som objektiv, men i praktiken kan den förstärka och återskapa fördomar. I det här avsnittet pratar vi med Per Axbom, digital designer och expert på digital etik, om vad bias i generativ AI är, varför det uppstår och vilka konsekvenser det kan få. Hur kan vi som användare upptäcka bias? Finns det sätt att göra AI mer rättvis? Och kan vi någonsin bygga en AI som är helt fri från snedvridningar?"
🔗 AI-bias - AI för folket
AI för folket är en podcast för ledare och nyfikna. I korta avsnitt utforskar vi, Frida Mangen & Sofia Akhter, vad AI är tillsammans med våra gäster.
Bok-skrivande
Det går inte fort, men det går långsamt. Och det är ju ändå en viss trygghet i det. Glöm inte att jag gärna tar emot tips om vad du själv tycker är utmanande i den digitala vardagen, och vilka råd och tips som hjälpt dig.
🔗 Jag skriver så du ska slippa digitala besvär
Skapar alla digitala tjänster mer problem än de löser för dig? Riskerar du att bli utsatt för cyberbrott? Jag hoppas hjälpa till med en bok som jag fyller med goda råd och checklistor.
Jag gör detta utskick via LinkedIn eftersom många signalerat att de vill höra från mig här, men jag påminner förstås om att mina nyhetsbrev och texter alltid ligger i original på mina egna domäner – där du också kan prenumerera:
Ta hand om dig! Och tveka inte att berätta om vilka ämnen du gärna skulle se att jag skriver mer om eller bevakar närmare.
.Per
Det är nog inte många i mitt nätverk som läser pappersutgåvan av DN, men min mamma gör det. Så hon noterade såklart att artikeln i DN Kultur där jag fick uttala mig prydde hela omslaget på kultur-bilagan. Mamma: "Det var ju såklart en väldigt viktig artikel." ❤️
Här kommer lite texter som jag inte skickat ut via det här nyhetsbrevet på LinkedIn tidigare, och även länkar till veckans media-framträdanden. Tack för att du läser och sporrar mig att fortsätta lära ut och driva opinion för mer digital omtanke.