
@hula Tack! Blev uppmärksammad om den där bara en kvart innan du la ut den. 😁
Jag har läst DN:s intervju med Tietoevrys Sverigechef fyra eller fem gånger nu. Den känns inte på riktigt. Den är surrealistisk. Tietoevry vet inte något alls, inte en susning, om hur deras system har hackats. De vet bara att de själva garanterat inte har brustit i något led. Men angriparna har väl knappast tillämpat magi, försöker artikelförfattaren Linus Larsson försiktigt framhärda: nog måste det funnits säkerhetshål? Det vet vi inte, menar Sverigechefen Venke, för Tietoevrys säkerhet är absolut tillräckligt hög.
Vi lever i en tid med en amerikansk presidentkandidat som inte kan binda ihop två sammanhängande meningar men som journalister och experter ändå tvingas hantera på ett låtsat allvar. Jag menar inte att Tietoevrys hållning tas på allvar av DN. Men att den över huvud taget kan uttryckas på det här sättet är ett tecken i tiden.
När makthavare börjar uttala sig tvärsäkert om sin egen skuldlöshet trots mängder av motbevis uppstår ett Orwellianskt språkbruk som får oss att ifrågasätta sanningen som väsen. Som får oss att tvivla på vår egen förmåga att förstå, då absurditeten är så uppenbar. Som konstform är denna nutidssurrealism otvivelaktigt kittlande, men som vägvisare för en mer rättvis värld direkt bedräglig.
Vi kan inte låta sådana här ologiska uttryck för ansvarslöshet leta sig in i den allmänna diskursen som accepterade försvarstal. Vi pratar om en it-leverantör vars system hanterar en betydande del av den svenska befolkningens personliga data och informationsöverföringar.
Fortsätt läsa hela inlägget/nyhetsbrevet👇
https://axbom.se/tietoevry-dn-ansvar/
Nu finns en del 2 ute med en titt på den senaste kommunikationen från Tietoevry.
"Våra säkerhetsexperter har bedömt de potentiella attackvektorerna, och genomfört relaterade säkerhetsverifieringar."
Det är svårt att föreställa sig något mer intetsägande som uttryck för ansvarstagande och åtgärdshantering i den här härvan kring Tietoevry som jag skrev om för ett par dagar sedan. Citatet återkommer både i Sverigechefens ursäkt som förmedlas via Ny Teknik, och i Tietoevrys eget pressmeddelande.
Sannolikt får vi invänta närmare detaljer, utöver att man "bedömt potentiella attackvektorer", från polisutredningen. Men polisutredningen är föga förvånande inte utan sitt eget drama, då polisen säger att de inte fått all nödvändig information från Tietoevry medan Tietoevry svarar med andemeningen att "Joho, det har ni visst."
Visst säger man att nuet rimmar med det förflutna, för det var ungefär den kritiken som framfördes i den statliga utredningen som blev klar 2012. Tieto delade inte med sig av tillräcklig information efter att ett hårdvarufel slog ut ett 50-tal kunder i upp till flera veckor.
Nu pudlar Sverigechefen efter det senaste PR-haveriet i DN och skriver till Ny Teknik att "Mina svar blev inte som de var tänkta". Nu kom skräddarsydda citat via mejl, som alltså i vissa delar är en kopiera-och-klistra-manöver från samma källa som pressmeddelandet.
"Svaren [i DN-intervjun] speglar inte hur vi ser på saker och ting" skriver Bordal till Ny Teknik, och undviker i stort att tala om hur de ser på saker och ting.
Läs hela texten på bloggen 👇
https://axbom.se/tietoevry-del-2/
Jag har läst DN:s intervju med Tietoevrys Sverigechef fyra eller fem gånger nu. Den känns inte på riktigt. Den är surrealistisk. Tietoevry vet inte något alls, inte en susning, om hur deras system har hackats. De vet bara att de själva garanterat inte har brustit i något led. Men angriparna har väl knappast tillämpat magi, försöker artikelförfattaren Linus Larsson försiktigt framhärda: nog måste det funnits säkerhetshål? Det vet vi inte, menar Sverigechefen Venke, för Tietoevrys säkerhet är absolut tillräckligt hög.
Vi lever i en tid med en amerikansk presidentkandidat som inte kan binda ihop två sammanhängande meningar men som journalister och experter ändå tvingas hantera på ett låtsat allvar. Jag menar inte att Tietoevrys hållning tas på allvar av DN. Men att den över huvud taget kan uttryckas på det här sättet är ett tecken i tiden.
När makthavare börjar uttala sig tvärsäkert om sin egen skuldlöshet trots mängder av motbevis uppstår ett Orwellianskt språkbruk som får oss att ifrågasätta sanningen som väsen. Som får oss att tvivla på vår egen förmåga att förstå, då absurditeten är så uppenbar. Som konstform är denna nutidssurrealism otvivelaktigt kittlande, men som vägvisare för en mer rättvis värld direkt bedräglig.
Vi kan inte låta sådana här ologiska uttryck för ansvarslöshet leta sig in i den allmänna diskursen som accepterade försvarstal. Vi pratar om en it-leverantör vars system hanterar en betydande del av den svenska befolkningens personliga data och informationsöverföringar.
Fortsätt läsa hela inlägget/nyhetsbrevet (öppet och gratis)👇
@Mabande @thecontinent Yes, that would be fantastic.
@cholling I mean, you said it first. 😜
@usmanz I doubt that it's trying to. I have my own install(s) of Ghost on my own VPS. It's more akin to early Wordpress.
I don't know who needs to hear this, but Ghost now has import tools for Substack, Medium and Mailchimp content.
#Indieweb
I should update my post on #indieweb and using Cloudron for my VPS. I’m getting closer to a situation where all the cloud software I need is on my own server.
Really enjoying the new app Outline for drafting documents, collaborating on documents and making them available for external review. It has replaced my bit.ai subscription. Will be used a lot for allowing clients to review and give feedback on reports.
cal.com has replaced my Calendly subscription.
I’m using Baserow instead of Airtable.
And of course, I’m running about six Ghost installations for different projects.
If all fares well with MiroTalk, that will replace any online meeting platforms I’m paying for (Whereby at the moment).
Nextcloud is in line to replace Dropbox.
If I need to sketch interfaces I’ve got Penpot.
I’m using Umami for web stats but that’s been going on for a long time now.
Not sure I’ll want to replace Harvest, but there is the possibility of Invoice Ninja.
Anyway, there is so much satisfaction in hosting my own services rather than relying on corporate big tech versions of the similar software.
I spent some time writing a long comment on LinkedIn earlier today. A few hours later – without any warning, notification or ability to retrieve it – the comment is gone. And I notice how other people’s comments, with similar concerns, are also gone. Left below the post are only the comments that agree with, support and celebrate it.
The way LinkedIn just completely allows the removal of content (without warning or backup) at the behest of others is a problem. I did not save that text elsewhere.
Note to self:
• Never write comments again without also saving them locally on my computer.
Note to LinkedIn:
• Display the number of deleted comments next to each post – this will give an idea of what to expect from the person writing the post.
• And please, please allow me to retrieve my own comments on my own account, even if someone else didn’t want it visible below their post.
"Kay Firth-Butterfield, chief executive of the Center for Trustworthy Technology, said parents should be asked for consent first. However, a Schoolwatch representative said schools did not need parental permission because personal information was not being stored." 🤢
And the children themselves, of course, should have no say in the matter. Because their voices do not matter in the slightest. Furthermore, they're very annoying to listen to. Imagine the effort of having a conversation with them about their wellbeing.
Unless it's through a surveillance device than can listen and just alert us about keywords out of context. So much more efficient. Gotta love that efficiency.
One of my predictions is that more and more employees will start writing down texts that argue for their own vision to be realised, but they will write it as if it was an AI output.
Because they know management will listen to an AI but not to them.
@edeverett Wow had not heard about this.
My prediction for today is that more and more employees will start writing down texts that argue for their own vision to be realised, but they will write it as if it was an AI output.
Because they know management will listen to an AI but not to them.
@sintrenton
Ja, väldigt bra text. Tack.
@mitsunee Haha, I hadn't thought of that but you're absolutely right.
Mailchimp have now abandoned all of its "whimsiness", so I doubt we'll ever really know.
When does the EU AI Act start being enforced? The answer will vary depending on what type of AI we are talking about.
As we are getting closer to the plenary vote on the EU AI Act, provisionally scheduled for April 10-11, there is some confusion as to when the law actually comes into effect.
After the European Parliament vote, and assuming it goes through as expected, the new legislation will need to be entered into the EUR-Lex Official Journal of the European Union. The law comes into force 20 days after this event.
Even though it comes into force, the legislation first enters into what is called "Vacatio legis". This is a transitional period intended to give stakeholders time to adapt and make any necessary changes to their tools and operations before legislation is applied.
The deadline for Vacatio legis varies for different applications:
◦ The parts concerning prohibited AI systems apply after 6 months. I would expect as early as December.
◦ Specific obligations for "general-purpose" systems come into effect after 12 months. Therefore, around mid-2025 is something that "foundation models" and "AI assistants" likely need to consider.
◦ In essence, the rest of the act comes into effect after 24 months, presumably around mid-2026 - this is what most people have in mind when they say that the AI Act becomes operational after 2 years.
◦ However, there are also details that only come into effect after 36 months, and these are related to the parts in Annex II.
I made this timeline to give you a very quick and brief overview of these next steps before the AI Act comes into full enforcement. References for further reading are provided in my blog post on axbom.com
Bra reflektioner av Fatmir om hur känslokalla rekryteringsprocesser är idag.
Det här fick mig också att fundera över hur automatiserad rekrytering kan inverka när ordet funktionsnedsättning och relaterade begrepp återfinns. Vi går allt tydligare mot en värld där människor sällan kommer granska ansökningar i ett första skede. Maskiner kommer göra det. Exakt hur arbetssökande sållas bort av dessa automatiserade verktyg är ofta höljt i dunkel.
Enligt Dataskyddsförordningen (GDPR) måste företag informera om det sker automatiserad profilering och automatiserat beslutsfattande (som att sortera in arbetssökande i prioritetsordning). Man har också som arbetssökande rätt att bestrida automatiserad behandling av ens uppgifter.
Hur öppna företag är med detta när de tillämpar automatisering i rekryteringar är dock ganska okänt i nuläget. Om man misstänker att företag inte är öppna med sina automatiserade beslut – och man inte får tillfredställande svar från organisationens personuppgiftsansvariga - bör man överväga en anmälan till Integritetsskyddsmyndigheten (IMY).
IMY informerar här om dina rättigheter när beslut fattas automatiskt:
https://www.imy.se/privatperson/dataskydd/dina-rattigheter/automatiserade-beslut/
@falcennial 😁 Off by default would definitely work for me.
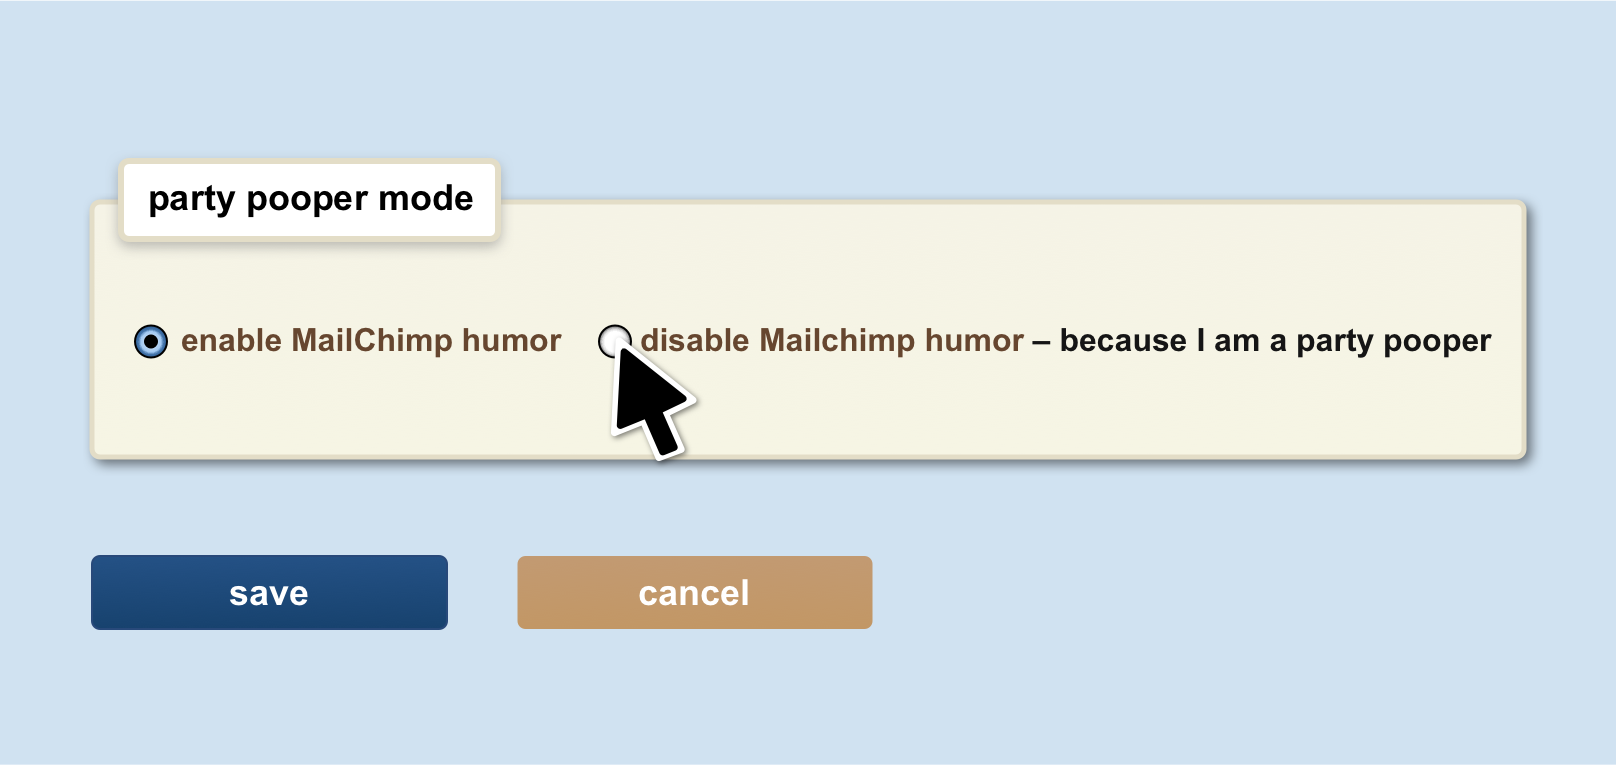
I remember when Mailchimp and its monkey mascot had a tone-of-voice that was full of jokes and whimsiness. Many found this annoying or offensive (either generally or after prolonged exposure) and in the end Mailchimp were compelled to implement a setting so that people could switch off the humor.
In a continued demonstration of zero concern for the real human discomfort of customers, they called that setting "party pooper mode".
Anyway, a setting that I would really appreciate is to turn off all the AI assistants that pop up in different services wherein I want to write my own text.
Feel free to call it "AI pooper mode".
(Update: after writing this I realised that "AI pooper" may more accurately describe the setting when it is turned on. This will get confusing. Just let me hide it from sight, please.)
Spread the word to all developers.
https://axbom.com/ai-pooper-mode/
@timthelion Oh yeah! I remember listening to The Missing Cryptoqueen and the part where they described graphs on a web page showing how investments in OneCoin were growing in value, all faked.