
↩ Replying to @pellabergquist.bsky.social
I’ve heard good things about Jottacloud in Norway, if you haven’t looked at it already.
jottacloud.com/en/
↩ Replying to @pellabergquist.bsky.social
I’ve heard good things about Jottacloud in Norway, if you haven’t looked at it already.
jottacloud.com/en/
↩ Replying to @pellabergquist.bsky.social
My goal is setting up a Nextcloud server at home. But that may take another year 😅
↩ Replying to @fredin.bsky.social
I wrote one here now :)
bsky.app/profile/axbo...
@axbom.com: Re: Migadu vs. Proton. Migadu is also Swiss but with servers in France. With Migadu there is no limit on accounts, domains or aliases for any price point, only volume of data. Migadu is more honest about what email is and follows standards. Proton’s promised e2e encryption is somewhat misleading.
View original post
↩ Replying to @johanberndtsson.com
I’ve essentially looked at the ones I recommend on axbom.com/big-trek/
Migadu is also Swiss, but with servers in France.
Main unique selling point for me is the price model. I can have as many accounts and domains as I wish. The only thing affecting the price is volume of email.
@datarama Cool, thanks for sharing! And for alerting me to Runbox. It looks like I should add it to my suggestions here
https://axbom.com/big-trek/
Meta’s AI copyright battle.
"The social media giant is not denying that it used the work or that it downloaded books from shadow libraries en masse, but insists that its behavior is shielded by the “fair use” doctrine, an exception in US copyright law that allows for permissionless use of copyrighted work in certain cases, including parody, teaching, and news reporting.”
US District Court Judge Vince Chhabria: “If you are dramatically changing, you might even say obliterating, the market for that person's work, and you're saying that you don't even have to pay a license to that person to use their work to create the product that's destroying the market for their work—I just don't understand how that can be fair use”.
Reporting by Kate Knibbs:
https://www.wired.com/story/meta-lawsuit-copyright-hearing-artificial-intelligence/
In June, to be finalised in July at the latest, I will be moving my email accounts from Google Workspace (prev. Google Apps) to Migadu.
Likely I should document all this along the way.
Here's the brutally honest and readworthy Pro/Cons list for Migadu:
https://www.migadu.com/procon/
Yes I'm embarrassed to still be dependent on Google for this, but that's also why I'm happy this is finally happening.
In June, to be finalised in July at the latest, I will be moving my email accounts from Google Workspace (prev. Google Apps) to Migadu.
Likely I should document all this along the way.
Here's the brutally honest and readworthy Pro/Cons list for Migadu:
www.migadu.com/procon/
Re: Migadu vs. Proton.
Migadu is also Swiss but with servers in France.
With Migadu there is no limit on accounts, domains or aliases for any price point, only volume of data.
Migadu is more honest about what email is and follows standards. Proton’s promised e2e encryption is somewhat misleading.
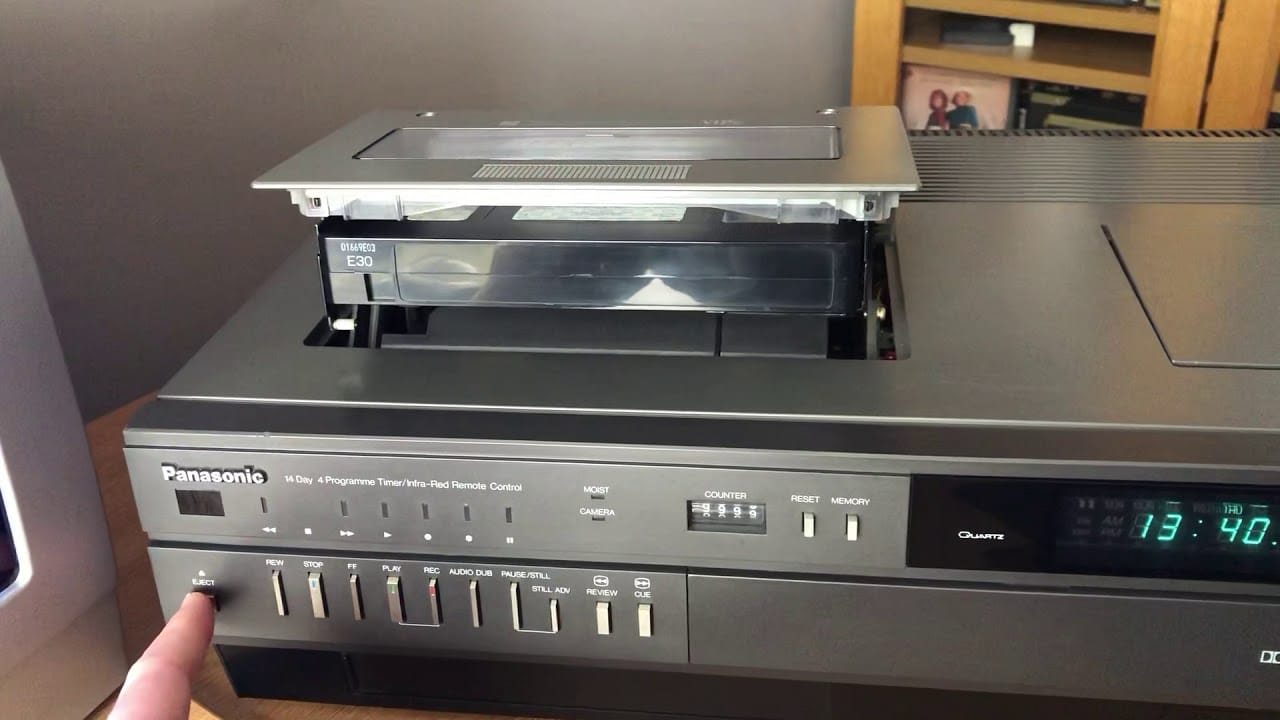
Flashback to the times when you tried to record two movies onto a 180-minute VHS tape but the last 10 minutes got cut off.
Sometimes you were in the room and rushed to change tape, which took almost a minute in total.
For some time we had a top-loading player.
↩ Replying to @fasterandworse.com
Nice, gives me lots of ideas. Makes me want to do something similar that also covers people who are not users and negatively affected. And something about designer responsibility… I have a version of my panda that I started on 5 years ago but never completed… 😬
If you see this, post your getaway vehicle
@danielfos.co: If you see this, post your getaway vehicle
View original post
”I made this in no time at all!”
”Did you go through and validate the coherence, the messaging and the explanatory approach? Not to mention the accuracy?”
”Nah, man, the point is to save time.”
Thinking as little as possible is now a badge of honor.
Living in the upside-down.
Been caught in a best of Britains Got Talent-loop the last week and been crying and blubbering so much!
”I made this in no time at all!”
”Did you go through and validate the coherence, the messaging and the explanatory approach? Not to mention the accuracy?”
”Nah, man, the point is to save time.”
Thinking as little as possible is now a badge of honor.
Living in the upside-down.
I hope the people who always say "I have nothing to hide" in support of surveillance understand how it's people who had nothing to hide who are being detained and deported by the Trump administration.
But I won't hold my breath.
↩ Replying to @brstefanp.bsky.social
De gjorde vissa små ändringar efter min förra granskning men det är verkligen häpnadsväckande fortsatt dåligt…
Jag trodde kampanjen var över och blev därför överraskad när den dök upp igen i helgen.
axbom.se/bris-qr-kamp...
Älskar "pang boom"-uttrycket i det här avsnittet, @carl
«Tjänster som Microsoft Office och Google Drive kan bli olagliga att använda i EU – efter att Trump sparkat dataövervakare. ”Faller det, sker det direkt. Pang, boom”, säger experten Carl Heath.»
https://pca.st/episode/9c105f4e-92e6-48fd-b83d-cc13e0966c4e
@Mikal Yea, my jaw dropped many times during the reading of that book.
@primuslars Tack Lars.
Jag noterade idag att kampanjen från Bris (Barnens rätt i samhället) fortfarande är igång på Coops mjölkpaket. Så jag roade mig med att skissa på en förklaring av vad det är som händer när barn skannar den där QR-koden. Tidigare har jag fokuserat på datainsamling, men nu vill jag fokusera på flödet och hur kampanjens upplägg går stick i stäv med att skapa en trygg vägledning.
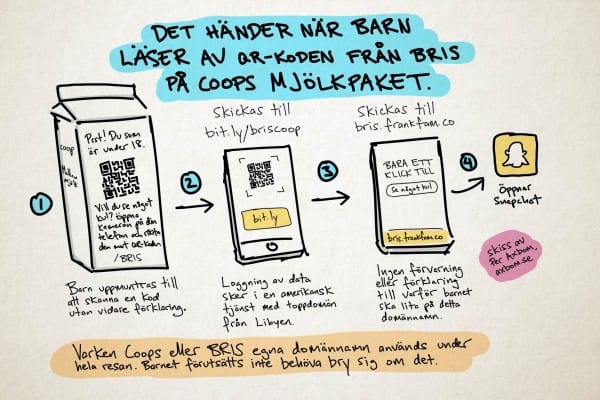
Vi föreställer oss att Robin, 12 år, läser på mjölkpaketet samtidigt som hen mumsar på en skål med chokladpuffar till frukost.
1) Bris uppmuntrar Robin att skanna en kod utan att ge en ledtråd om vad det är som ska hända när hen skannar den. Det finns alltså ingen information som kan ge Robin en uppfattning om vad som ska hända efter att koden aktiveras.
Det finns heller ingen möjlighet att komma vidare utan QR-koden. Robin kan till exempel inte skriva in en webbadress i stället.
Redan här skulle jag vilja att mina barn avbryter tanken på att gå vidare. Det finns helt enkelt för lite information om QR-koden. Om länken kapas finns inget sätt att notera att man hamnat fel.
Robin lyfter telefonen, öppnar kameran och riktar den mot koden.
2) Koden leder till en mellansida hos Bitly - en tjänst för kortlänkar som också används för att få statistik om alla som klickar, eller skannar.Bitly är en amerikansk tjänst som loggar statistik om besöket, och som använder en toppdomän (.ly) från Libyen. Libyen har tidigare haft synpunkter på vilka länkar som Bitly får förkorta.
När Robin håller upp sin telefonkamera mot QR-koden så visar den på hens iPhone bara bit.ly som länk i “sökaren”. Bris vill alltså att Robin klickar på en länk som inte går att verifiera i förväg, med ett domännamn som inte har något med Bris eller Coop att göra.
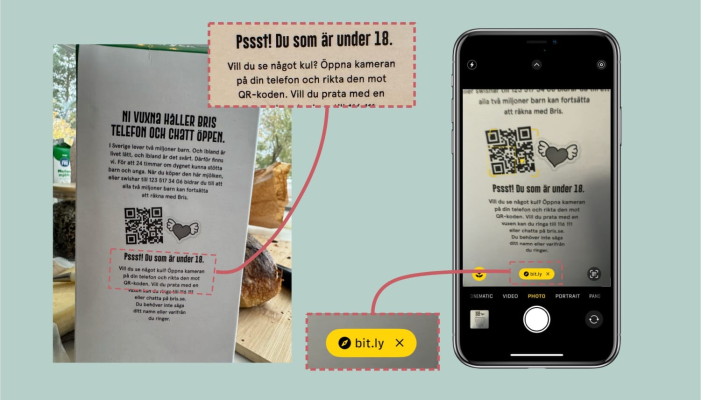
Det går faktiskt att ha sitt eget domännamn hos Bitly. Kortlänken skulle till exempel kunna vara vara hej.bris.se. Men det har Bris valt bort och använder nu samma gratisadress som resten av världen. Effekten blir att Bris signalerar till Robin och alla andra barn att Bris litar på bit.ly.
Vet man inget om Bitly sedan tidigare så har Bris i och med detta gett sitt okej, till och med uppmuntran, till att använda tjänsten. Många barn kommer bli mer benägna att klicka på Bitly-länkar i framtiden. Det är ett problem eftersom vem som helst, när som helst, kan skapa en Bitly-länk till en bedräglig webbplats.
💡: Hela länken som Bris använder är bit.ly/briscoop. Om jag ändrar eller lägger till något tecken i den länken, så att det till exempel blir bit.ly/bris-coop så skulle det kunna vara en länk som vilken bedragare som helst använder. För att visa hur enkelt det är så har jag nu pekat den alternativa länken till min granskning. Jag skulle nu också kunna skapa en QR-kod som leder till bit.ly/bris-coop och det blir genast mer trovärdigt tack vare att Bris själva gjort på det sättet.
3) Även om bit.ly syns i telefonen när Robin skannar, och trycker på skärmen för att aktivera länken, så passerar den där Bitly-länken knappt märkbart förbi. Den används bara för att logga information om användaren, och skickar vidare till en helt annan annan sida. I det här fallet skickas Robin till bris.frankfam.co.
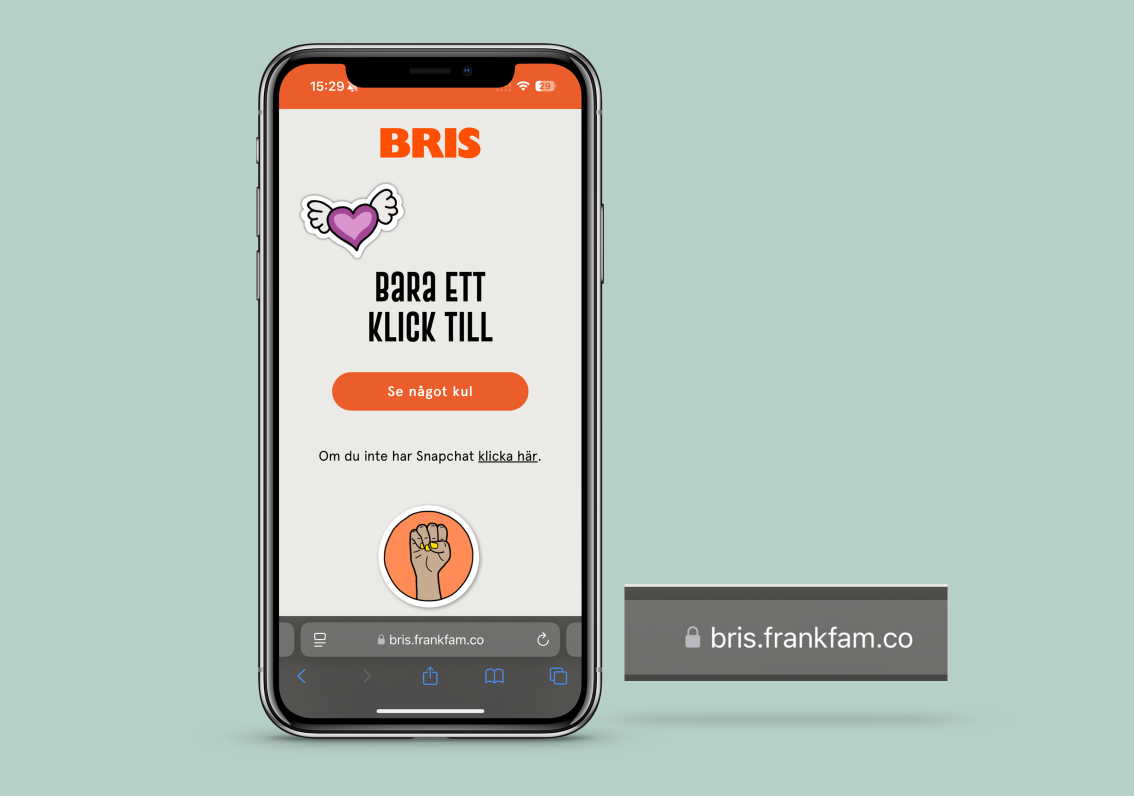
Jag föreställer mig hur mina egna barn tar sig för pannan. Robin måste nu helt lita på ett domännamn (frankfram.co) som inte alls har nämnts tidigare i kommunikationen, och med en toppdomän som inte heller är svensk utan egentligen indikerar Colombia(!).
Toppdomänen .co används också ofta för typosquatting, eller "felstavnings-kapning". Det vill säga att man medvetet registrerar andras namn för att ta emot trafik ämnad för legitima företag. Detta eftersom många som tänkte skriva .com kanske skriver fel.
Det här är alltså väldigt likt hur bedragare utövar phishing, eller nätfiske... alltså: förbrytaren använder ett trovärdigt varumärke (Bris) och anger det till exempel som subdomän på sitt eget domännamn för att få besökaren att tro att det goda varumärket är avsändare, eller gett sitt godkännande.
Nu är det ju goda intentioner i det här fallet, men det avvikande domännamnet kommenteras eller förklaras aldrig i kampanjen. Om mina barn ser ett domännamn som inte är kopplat till avsändaren så backar de. Särskilt om det aldrig tydliggörs varför. Och backa tycker jag alla ska göra i det läget. Då skulle färre till exempel bli lurade av falska QR-koder på betalautomater.
💡: Tips! Om du ser en Bitly-länk kan du lägga till ett plus-tecken efter adressen för att få information om vart den leder utan att klicka på den. På min adress kan du se vart länken leder på bit.ly/bris-coop+. Och den som ser den riktiga kampanjens målsida på bit.ly/briscoop+ bör alltså direkt känna sig tveksam, för den länken går ju inte till bris.se.
4) När Robin till slut klickar på knappen på Frankfam-sidan så öppnas appen Snapchat. I alla fall om Robin har Snapchat på sin telefon. Robin är ju 12 och får egentligen inte ha ett sådant konto. Huruvida hela den här resan är värd upplevelsen i Snapchat tänker jag inte försöka bedöma. Det får varje barn bedöma på egen hand. För att det ska funka behövs dock tillgång till mjölkpaketet... länken räcker inte.
Föräldrar som uppmuntrar sina barn att skanna den där QR-koden lär dem tyvärr att lita på diverse domännamn utan närmare eftertanke. Och kanske lite för mycket även på QR-koder.
Men det fina är att vi nu alla istället kan sitta ner tillsammans med barn i vår närhet och prata om vilka fel som görs i kampanjen. Steg för steg kan vi diskutera vad Robin ser och gör.
Och samtidigt pratar vi såklart om hur Bris kan få Robin att känna sig mer trygg med länkarna, och hur Robin kan hjälpas till att bli mer motståndskraftig mot lurendrejeri snarare än mindre försiktig.
Det här nyhetsbrevet publicerades första gången på axbom.se. Jag återpublicerar på LinkedIn för räckviddens skull, men uppskattar enormt när du prenumererar på axbom.se – vilket blir oerhört mycket mer hållbart och oberoende – du får fler nyhetsbrev tidigare och du spåras inte av Microsoft. ☺️
🔗 Bris-kampanj slarvar med barnens personliga uppgifter
Jag hamnar i ett virrvarr av länkar när jag skannar QR-koden i Bris kampanj på mjölkpaketen – och häpnar över den burdusa hanteringen. Är den ens laglig?
🔗 Falsk QR-kod på en parkering
Jag varnar ofta för QR-koder men ibland är det lättare att förstå allvaret om man tydligt får se hur det faktiskt kan se ut. Här ser du en film jag fått tillåtelse att använda i utbildningssyfte (med min röst pålagd). I filmen pillar en kvinna bort...
🔗 Hotellets QR-koder banar väg för bedrägerier
När man varit tillbaka från semestern några veckor kan sommarens utflykter och samkväm kännas oerhört avlägsna. Men ett besvärande semesterminne från en känd svensk hotellkedja kan jag inte riktigt släppa. Inte för att rummet inte var till belåtenhet....
🔗 Skydda dig mot nätfiske | Internetkunskap
En snabbkurs från Internetstiftelsen där du lär dig hur du kan skydda dig mot nätfiske, så kallat phishing, smishing eller vishing.